
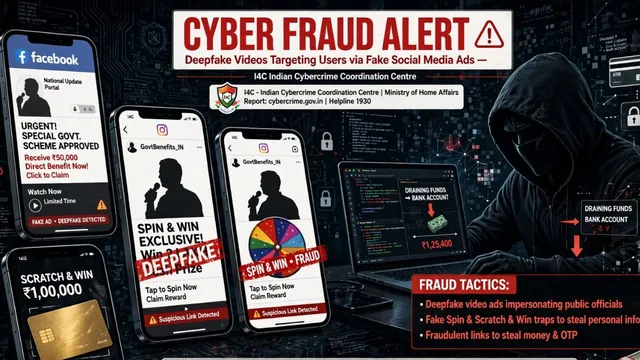
भारत का वित्तीय ढांचा साइबर हमलों से सुरक्षित होगा जानिए मुख्य बातें और खबर का सार एक नजर में राजीव कुमार, नई दिल्ली। अक्टूबर माह में दुनियाभर में वित्तीय व सरकारी संस्थाओं पर हो रहे साइबर हमले को देखते हुए इलेक्ट्रानिक्स व आइटी मंत्रालय से लेकर वित्त मंत्रालय तक सक्रिय हो गया है।
स्टेट बैंक और ई-मुद्रा में डिजिटल सेंध के बाद यह चिंता और गहराने लगी है। बीते शुक्रवार को वित्त मंत्री निर्मला सीतारमण की अध्यक्षता में फाइनेंशियल स्टैब्लिटी एंड डेवलपमेंट काउंसिल (एफएसडीसी) की बैठक में वित्तीय सेवा खासकर बैंकों को साइबर हमले से बचाने और ग्राहकों की जमा रकम की सुरक्षा सुनिश्चित करने को लेकर गंभीर मंत्रणा की गई।
वित्त मंत्री ने इलेक्ट्रॉनिक्स व आइटी मंत्रालय के साथ वित्त मंत्रालय के आर्थिक मामले के विभाग और वित्तीय सेवा विभाग को एक साथ मिलकर काम करने का निर्देश दिया। पिछले साल वित्तीय संस्थाओं की साइबर सुरक्षा के लिए वित्तीय सेक्टर के नियामक और साइबर सुरक्षा से जुड़ी सरकारी एजेंसी के द्वारा अंतर-मंत्रालयी स्तर पर फाइनेंशियल सेक्टर साइबर सिक्योरिटी स्ट्रैटजी (एफएससीएसएस) तैयार की गई थी।
एफएसडीसी की बैठक में वित्त मंत्री ने कहा कि एफएससीएसएस के मुताबिक सुरक्षा तैयार करने पर भारत के वित्तीय सेक्टर को मजबूती मिलेगी। बैठक में संवेदनशील सूचना से जुड़े इन्फ्रास्ट्रक्चर की सुरक्षा के साथ क्षेत्रीय ग्रामीण बैंकों की साइबर सुरक्षा की तैयारी का मूल्यांकन किया गया।
इलेक्ट्रानिक्स व आइटी मंत्रालय के तहत काम करने वाली एजेंसी कंप्यूटर इमरजेंसी रिस्पांस टीम (सीईआरटी) ने पीएचपी में गड़बड़ी पाए जाने पर इस प्रकार के हमले की आशंका जाहिर की है। वेबसाइट बनाने और उसके संचालन के लिए इस्तेमाल होने वाले प्रोग्रामिंग लैंग्वेज को पीएचपी कहा जाता है।
सूत्रों के मुताबिक, सीईआरटी ने 60 हजार ऐसी वेबसाइटें पाई हैं, जहां पीएचपी के माध्यम से साइबर हमले किए जा सकते हैं। कनाडा से लेकर यूरोप के कई देशों की सरकारी वेबसाइट पर पीएचपी के माध्यम से साइबर हमले हो चुके हैं। ।
पाठक प्रतिक्रियाएं